
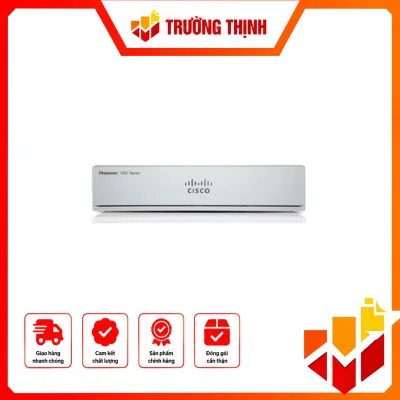
Tổng quan về Cisco Firepower FPR1010-NGFW-K9
Cisco Firepower FPR1010-NGFW-K9 là thiết bị tường lửa NGFW thuộc dòng Cisco Firepower 1000 Series, được phát triển nhằm bảo vệ hạ tầng mạng tại văn phòng nhỏ, doanh nghiệp vừa và các chi nhánh từ xa. Thiết bị kết hợp khả năng kiểm soát lưu lượng mạng, nhận diện ứng dụng và phát hiện các mối đe dọa trong một nền tảng phần cứng nhỏ gọn.
Sản phẩm sử dụng phần mềm Cisco Firepower Threat Defense (FTD), cung cấp các chức năng bảo mật mạng như Firewall, Application Visibility and Control (AVC), Intrusion Prevention System (IPS) và các dịch vụ bảo mật mở rộng. Kiến trúc này giúp quản trị viên theo dõi hoạt động mạng, thiết lập chính sách truy cập và kiểm soát lưu lượng giữa các khu vực trong hệ thống.
Với 8 cổng Gigabit Ethernet RJ45, trong đó cổng 7 và 8 hỗ trợ PoE+, FPR1010-NGFW-K9 có thể kết nối nhiều thiết bị mạng trực tiếp. Thiết kế không quạt giúp thiết bị hoạt động yên tĩnh, thuận tiện bố trí trên bàn làm việc hoặc trong không gian kỹ thuật nhỏ.
Các tính năng nổi bật của Cisco FPR1010-NGFW-K9
1. Tường lửa thế hệ mới NGFW
FPR1010-NGFW-K9 được xây dựng trên nền tảng Cisco Firepower Threat Defense, kết hợp chức năng tường lửa với khả năng nhận diện ứng dụng và kiểm tra lưu lượng. Quản trị viên có thể xây dựng chính sách kiểm soát truy cập dựa trên nhu cầu sử dụng thực tế thay vì chỉ dựa vào địa chỉ IP và cổng kết nối.
Khả năng Application Visibility and Control (AVC) hỗ trợ nhận diện hơn 4.000 ứng dụng, đồng thời cung cấp thông tin liên quan đến người dùng, website và vị trí địa lý. Đây là cơ sở để doanh nghiệp kiểm soát những ứng dụng được phép hoạt động, theo dõi lưu lượng và quản lý việc sử dụng tài nguyên mạng.
2. Hỗ trợ hệ thống ngăn chặn xâm nhập IPS
Hệ thống Intrusion Prevention System (IPS) giúp phát hiện và xử lý các hoạt động mạng có dấu hiệu bất thường theo chính sách bảo mật được cấu hình. Cisco cung cấp khả năng cập nhật thông tin tình báo mối đe dọa và chữ ký IPS thông qua nguồn Collective Security Intelligence của Cisco Talos.
FPR1010-NGFW-K9 còn hỗ trợ các dịch vụ bảo mật mở rộng như Cisco Malware Defense for Networks, Malware Analytics sandboxing và URL Filtering. Việc sử dụng các dịch vụ này phụ thuộc vào giấy phép, gói đăng ký và cấu hình triển khai tương ứng.
3. Tích hợp 8 cổng Gigabit Ethernet RJ45
Thiết bị có 8 cổng mạng Gigabit Ethernet 10/100/1000 Base-T, hỗ trợ kết nối các thiết bị trong hệ thống LAN. Hai cổng Ethernet số 7 và 8 có khả năng cấp nguồn PoE+ theo chuẩn IEEE 802.3at, giúp kết nối những thiết bị tương thích mà không cần nguồn điện riêng tại vị trí lắp đặt.
Ngoài các cổng dữ liệu, thiết bị có một cổng quản trị Gigabit Ethernet RJ45, cổng console RJ45 và cổng USB phục vụ các công việc quản trị, cấu hình và bảo trì.
4. Hỗ trợ quản trị tập trung
Cisco Firepower 1010 hỗ trợ Cisco Device Manager để quản lý thiết bị tại chỗ. Đối với hệ thống có nhiều thiết bị bảo mật, doanh nghiệp có thể sử dụng Firewall Management Center (FMC) hoặc Cisco Defense Orchestrator (CDO) để tập trung cấu hình, ghi nhật ký, giám sát và báo cáo.
Việc quản lý tập trung giúp bộ phận IT theo dõi chính sách bảo mật và hoạt động mạng tại nhiều địa điểm. Lựa chọn nền tảng quản trị cần căn cứ vào kiến trúc triển khai và giấy phép phần mềm đang sử dụng.
Thông số kỹ thuật Cisco Firepower FPR1010-NGFW-K9
| Thông số | Giá trị |
|---|---|
| Thương hiệu | Cisco |
| Model | FPR1010-NGFW-K9 |
| Dòng sản phẩm | Cisco Firepower 1000 Series |
| Loại thiết bị | Next-Generation Firewall (NGFW) |
| Phần mềm | Firepower Threat Defense (FTD) |
| Cổng mạng dữ liệu | 8 x Gigabit Ethernet RJ45 10/100/1000 Base-T |
| Cổng PoE+ | 2 cổng, cổng 7 và 8 |
| Chuẩn PoE+ | IEEE 802.3at |
| Cổng quản trị | 1 x Gigabit Ethernet RJ45 |
| Cổng console | RJ45 và USB Mini-B |
| Cổng USB | 1 x USB 3.0 Type-A |
| Bộ nhớ hệ thống | 8 GB |
| Lưu trữ | 200 GB M.2 SATA SSD |
| Thông lượng Firewall + AVC | 890 Mbps |
| Thông lượng Firewall + AVC + IPS | 880 Mbps |
| Thông lượng NGIPS | 900 Mbps |
| Thông lượng IPsec VPN | 400 Mbps |
| Số phiên đồng thời tối đa (AVC) | 100.000 |
| Số kết nối mới mỗi giây (AVC) | 6.000 |
| Số VPN peer tối đa | 75 |
| Kích thước (H x W x D) | 1.82 x 7.85 x 8.07 inch |
| Thiết kế | Desktop, không quạt |
| Nguồn điện | Nguồn AC ngoài 100–240V |
| Công suất tiêu thụ tối đa | 115 W |
| Nhiệt độ hoạt động | 0 đến 40 °C |
Hiệu năng xử lý và khả năng bảo mật
Theo tài liệu Cisco Firepower 1000 Series Data Sheet, FPR-1010 có thông lượng Firewall kết hợp Application Visibility and Control đạt 890 Mbps và thông lượng khi kết hợp Firewall, AVC và IPS đạt 880 Mbps trong điều kiện kiểm tra được Cisco công bố với gói dữ liệu 1024 byte. Thông lượng IPsec VPN được công bố là 400 Mbps với phương pháp kiểm tra TCP 1024 byte có Fastpath.
Thiết bị hỗ trợ tối đa 100.000 phiên kết nối đồng thời khi sử dụng AVC và 6.000 kết nối mới mỗi giây. Số lượng VPN peer tối đa được công bố là 75. Các thông số này giúp bộ phận kỹ thuật tham khảo khi tính toán quy mô kết nối và lựa chọn thiết bị.
Cần lưu ý rằng hiệu năng thực tế thay đổi theo các tính năng bảo mật được kích hoạt, giao thức lưu lượng, kích thước gói tin và phiên bản phần mềm. Doanh nghiệp nên đánh giá lưu lượng Internet, số lượng người dùng, ứng dụng nội bộ và nhu cầu VPN trước khi quyết định triển khai.
Thiết kế nhỏ gọn và khả năng lắp đặt
Cisco Firepower FPR1010-NGFW-K9 có thiết kế desktop nhỏ gọn, phù hợp bố trí tại bàn kỹ thuật, tủ thiết bị hoặc khu vực mạng của văn phòng. Thiết bị sử dụng hệ thống làm mát không quạt, độ ồn được công bố là 0 dBA, phù hợp với môi trường cần hạn chế tiếng ồn.
Nguồn điện được cung cấp thông qua bộ nguồn AC bên ngoài, hỗ trợ điện áp đầu vào 100–240V. Ngoài lắp đặt trên mặt phẳng, thiết bị có thể sử dụng phụ kiện tương thích để gắn tường hoặc lắp vào hệ thống rack thông qua bộ kit tùy chọn.
Ứng dụng thực tế của Cisco Firepower 1010
Bảo vệ mạng văn phòng doanh nghiệp
Thiết bị có thể được triển khai tại cổng kết nối Internet của văn phòng để kiểm soát lưu lượng ra vào, áp dụng chính sách truy cập và hỗ trợ phát hiện các hoạt động mạng đáng ngờ. Bộ phận IT có thể phân quyền truy cập theo nhóm người dùng và ứng dụng để quản lý việc sử dụng Internet.
Bảo mật hệ thống mạng chi nhánh
Đối với doanh nghiệp có nhiều văn phòng hoặc điểm giao dịch, FPR1010 có thể đóng vai trò thiết bị bảo mật tại từng chi nhánh. Khả năng quản trị tập trung giúp bộ phận kỹ thuật theo dõi cấu hình và hoạt động bảo mật từ một hệ thống quản lý chung khi triển khai nền tảng tương ứng.
Kết nối thiết bị mạng sử dụng PoE+
Hai cổng PoE+ tích hợp hỗ trợ cấp nguồn cho các thiết bị tương thích như điểm truy cập không dây hoặc thiết bị mạng phù hợp. Điều này giúp giảm nhu cầu sử dụng bộ cấp nguồn riêng tại từng vị trí, tuy nhiên cần tính toán ngân sách nguồn và công suất thực tế trước khi kết nối.
Lưu ý khi triển khai Cisco FPR1010-NGFW-K9
- Xác định lưu lượng: Đánh giá băng thông Internet, lưu lượng nội bộ và số lượng người dùng để lựa chọn cấu hình phù hợp.
- Lựa chọn giấy phép: Kiểm tra các gói đăng ký FTD và dịch vụ bảo mật cần thiết như IPS, lọc URL hoặc bảo vệ mã độc.
- Thiết kế chính sách: Phân chia các vùng mạng, thiết lập quyền truy cập và quy tắc kiểm soát phù hợp với mô hình doanh nghiệp.
- Kiểm tra PoE+: Xác định thiết bị đầu cuối tương thích và công suất cấp nguồn trước khi sử dụng hai cổng PoE+.
- Phương án quản trị: Lựa chọn quản lý cục bộ hoặc tập trung thông qua nền tảng Cisco tương ứng.
- Điều kiện lắp đặt: Bố trí thiết bị ở nơi thông thoáng, bảo đảm nhiệt độ và độ ẩm nằm trong giới hạn vận hành.
Câu hỏi thường gặp
Cisco FPR1010-NGFW-K9 là thiết bị gì?
Đây là thiết bị tường lửa thế hệ mới Cisco Firepower 1010, sử dụng phần mềm Firepower Threat Defense, phục vụ bảo vệ mạng doanh nghiệp và văn phòng.
Thiết bị có bao nhiêu cổng mạng?
Thiết bị có 8 cổng Gigabit Ethernet RJ45, trong đó cổng 7 và 8 hỗ trợ PoE+.
Cisco FPR1010-NGFW-K9 có hỗ trợ VPN không?
Có. Thiết bị hỗ trợ IPsec VPN với thông lượng được Cisco công bố là 400 Mbps và tối đa 75 VPN peer trong cấu hình FTD được nêu trong datasheet.
Thiết bị có cần quạt làm mát không?
Không. Firepower 1010 sử dụng thiết kế không quạt, độ ồn công bố là 0 dBA.
FPR1010-NGFW-K9 có thể quản trị tập trung không?
Có. Thiết bị hỗ trợ quản trị tại chỗ bằng Cisco Device Manager và quản trị tập trung thông qua Firewall Management Center hoặc Cisco Defense Orchestrator theo kiến trúc triển khai.
Kết luận
Cisco Firepower FPR1010-NGFW-K9 là thiết bị tường lửa NGFW desktop tích hợp 8 cổng Gigabit Ethernet, 2 cổng PoE+, các chức năng kiểm soát ứng dụng và ngăn chặn xâm nhập. Với thiết kế nhỏ gọn, không quạt và khả năng quản trị linh hoạt, sản phẩm phù hợp để triển khai bảo mật mạng tại văn phòng nhỏ, doanh nghiệp và chi nhánh. Việc lựa chọn thiết bị cần dựa trên lưu lượng thực tế, yêu cầu bảo mật và giấy phép phần mềm đi kèm.
Sản phẩm và nội dung liên quan
- Phân phối thiết bị mạng Cisco chính thức giá tốt tại Việt Nam
- Catalyst 9300L 48-Port Switch, 4x1G Uplink Cisco C9300L-48T-4G-A
- ISR 1100 4-Port Security License Cisco SL-1100-4P-SEC
- 10GBASE-SR SFP+ enterprise module Cisco SFP-10G-SR-S
- Module 10GBASE-SR SFP+ Cisco SFP-10G-SR
- Module 10GBASE-LR SFP+ Cisco SFP-10G-LR
Cần tư vấn Firepower Cisco FPR1010-NGFW-K9?
Gửi nhu cầu hoặc hình ảnh khu vực cần lắp — Trường Thịnh Telecom tư vấn phương án và báo giá phù hợp.
Thông tin liên hệ & hỗ trợ khách hàng
CÔNG TY TNHH ĐẦU TƯ CÔNG NGHỆ TRƯỜNG THỊNH
- Showroom: 14 Trịnh Lỗi, Phường Phú Thọ Hòa, TP.HCM
- Hotline/Zalo: 0911 287 898
- Điện thoại: 028 38 10 16 98
- Email: [email protected]
- MST: 0313 925 980