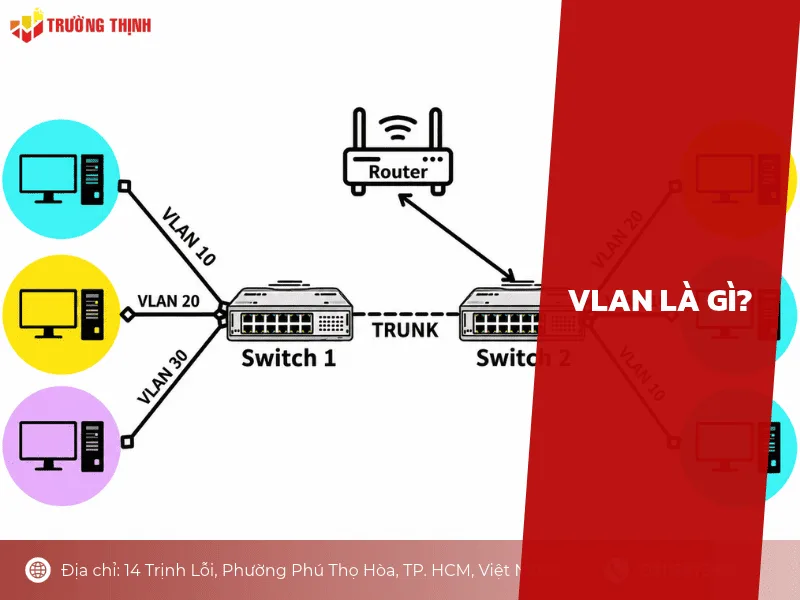
VLAN là gì? VLAN (Virtual Local Area Network), hay mạng LAN ảo, là công nghệ cho phép chia một hạ tầng mạng chuyển mạch thành nhiều nhóm mạng logic riêng biệt. Các thiết bị thuộc những VLAN khác nhau không tự động trao đổi dữ liệu ở lớp mạng cục bộ Layer 2. Nhờ đó, quản trị viên có thể phân chia máy tính nhân viên, camera IP, thiết bị quản trị và Wi-Fi khách mà không nhất thiết phải xây dựng một hệ thống cáp vật lý riêng cho từng nhóm. Trước khi triển khai, cần xác định thiết bị nào được phép liên lạc với nhau và hạ tầng hiện tại có hỗ trợ đầy đủ các chức năng cần thiết hay không.
VLAN là gì? Hiểu nhanh qua ví dụ chia mạng trong một doanh nghiệp
Mạng VLAN hay mạng LAN ảo, là kỹ thuật phân chia một hệ thống mạng vật lý thành nhiều mạng logic độc lập ở lớp Layer 2. Nhờ VLAN, các nhóm thiết bị khác nhau có thể dùng chung switch và hệ thống cáp mạng nhưng vẫn được tách biệt về phạm vi liên lạc, không tự động trao đổi dữ liệu trực tiếp với nhau nếu chưa được định tuyến và cấp quyền ở tầng cao hơn.
Về bản chất, VLAN tạo ra các miền broadcast riêng ở Layer 2. Khi một thiết bị gửi frame broadcast trong VLAN của mình, switch chuyển tiếp frame trong phạm vi VLAN tương ứng theo cấu hình, thay vì phát tán frame đó đến mọi VLAN trên hệ thống. Điều này giúp giới hạn phạm vi của một số loại lưu lượng và làm rõ ranh giới giữa các nhóm thiết bị.
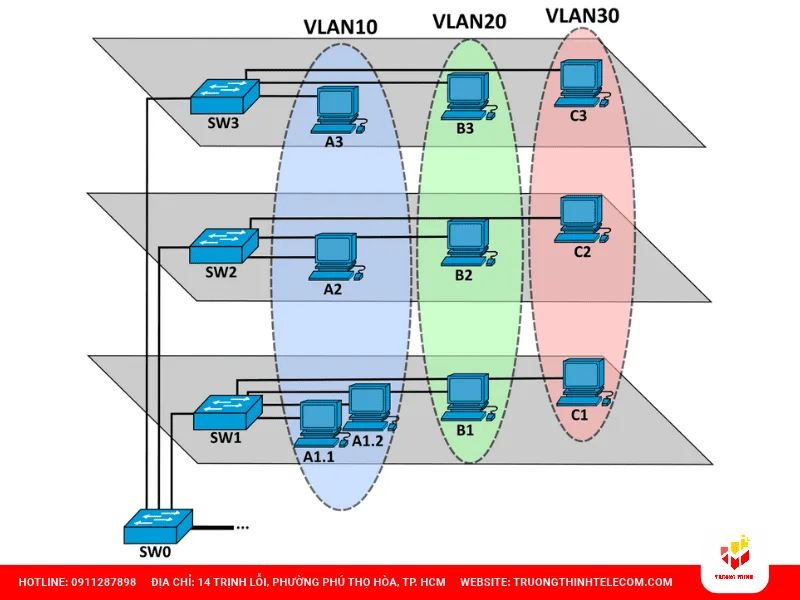
Ví dụ, doanh nghiệp có thể quy hoạch VLAN 10 cho máy tính nhân viên, VLAN 20 cho camera IP, VLAN 30 cho Wi-Fi khách và VLAN 99 cho quản trị thiết bị mạng. Đây là cách đặt số minh họa, không phải quy ước bắt buộc. VLAN ID thực tế cần được thống nhất trên các switch, đường trunk và thiết bị Layer 3 có liên quan.
- Máy tính nhân viên: truy cập máy chủ nội bộ, máy in và các dịch vụ công việc được cấp quyền.
- Camera IP: trao đổi dữ liệu với đầu ghi hoặc máy chủ quản lý camera theo thiết kế.
- Wi-Fi khách: truy cập Internet nhưng bị hạn chế tiếp cận tài nguyên nội bộ.
- Thiết bị quản trị: dành cho người có thẩm quyền cấu hình switch, router, access point hoặc các thiết bị hạ tầng khác.
Vì vậy, VLAN là công cụ phân đoạn mạng chứ không phải một thiết bị phần cứng độc lập. Giá trị thực tế của nó nằm ở khả năng tổ chức mạng theo chức năng, giảm phạm vi broadcast và hỗ trợ kiểm soát lưu lượng giữa các nhóm. Nếu mạng chỉ có vài thiết bị, không có yêu cầu phân quyền riêng và ít khả năng phát triển, việc tạo nhiều VLAN có thể làm tăng độ phức tạp quản trị mà chưa đem lại lợi ích tương xứng.
Cách mạng VLAN hoạt động với VLAN ID, access port và trunk port
Để hiểu mạng VLAN hoạt động như thế nào, cần phân biệt ba thành phần: VLAN ID xác định nhóm mạng logic, access port kết nối thiết bị đầu cuối với VLAN tương ứng và trunk port vận chuyển lưu lượng của nhiều VLAN qua một đường kết nối. Ba thành phần này phải được cấu hình nhất quán thì các thiết bị ở những vị trí khác nhau mới thuộc đúng nhóm mạng.
VLAN ID dùng để nhận diện từng mạng logic
VLAN ID là mã số dùng để nhận diện VLAN trên các thiết bị mạng hỗ trợ. Với chuẩn IEEE 802.1Q, trường VLAN ID có 12 bit; dải VID thông thường dành cho VLAN có thể sử dụng là 1–4094, trong khi giá trị 0 và 4095 có ý nghĩa đặc biệt theo chuẩn. Một số thiết bị cũng có VLAN mặc định hoặc cách quản lý VLAN dành riêng, vì vậy cần kiểm tra tài liệu kỹ thuật của model cụ thể trước khi quy hoạch.
Chẳng hạn, quản trị viên có thể chọn VLAN 10 cho máy tính và VLAN 20 cho camera. Các con số này chỉ giúp phân biệt nhóm; bản thân số 10 hay 20 không quyết định tốc độ mạng, mức bảo mật hoặc quyền truy cập. Những yếu tố đó phụ thuộc vào cách gán cổng, cấu hình IP, định tuyến và chính sách bảo mật đi kèm.
Access port kết nối thiết bị đầu cuối
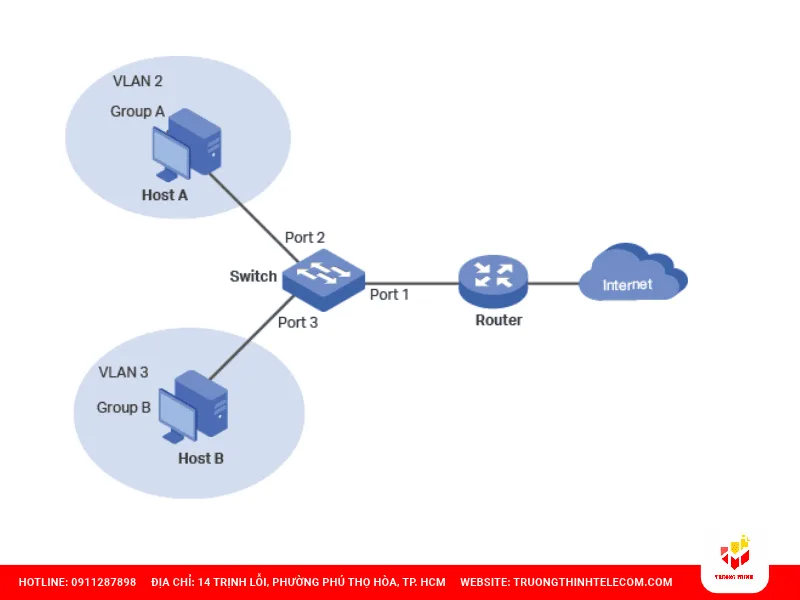
Access port thường được cấu hình để đưa lưu lượng của thiết bị đầu cuối vào một VLAN cụ thể. Ví dụ, cổng switch nối với camera IP có thể được gán vào VLAN 20. Camera vẫn sử dụng kết nối Ethernet thông thường; trong mô hình phổ biến, thiết bị gửi frame không gắn thẻ VLAN và switch xử lý việc phân loại lưu lượng theo cấu hình cổng.
Nếu cắm máy tính vào một cổng đang thuộc VLAN 20, máy tính có thể được đặt vào cùng miền mạng Layer 2 với camera, dù người dùng dự định kết nối nó vào mạng nhân viên. Đây là lý do cần kiểm tra cấu hình cổng trước khi di chuyển thiết bị hoặc thay đổi sơ đồ kết nối.
Trunk port vận chuyển nhiều VLAN trên cùng đường truyền
Trunk port thường dùng để kết nối hai switch hoặc kết nối switch với router, firewall hay access point có hỗ trợ VLAN. Thay vì cần một đường cáp riêng cho từng VLAN, trunk có thể vận chuyển lưu lượng của nhiều mạng VLAN trên cùng liên kết vật lý. Với Ethernet theo chuẩn 802.1Q, frame của các VLAN thường được gắn thẻ để thiết bị nhận biết chúng thuộc nhóm nào.
Ví dụ, switch ở tầng một phục vụ máy tính thuộc VLAN 10 và camera thuộc VLAN 20. Đường trunk lên switch trung tâm có thể mang cả hai VLAN, với điều kiện VLAN tương ứng được tạo và cho phép đi qua trên các thiết bị liên quan. Cách xử lý VLAN native hoặc lưu lượng không gắn thẻ còn phụ thuộc cấu hình của từng đầu kết nối.
Mô hình minh họa: Máy tính thuộc VLAN 10 → access port VLAN 10 trên switch tầng một → trunk mang VLAN 10 và VLAN 20 → switch trung tâm. Tại switch trung tâm, các cổng đầu cuối tiếp tục được gán theo nhóm thiết bị. Nếu VLAN 20 không được phép đi qua trunk, thiết bị camera ở nhánh phía sau có thể mất kết nối dù cáp mạng và đèn liên kết vẫn hoạt động.
VLAN chỉ phân tách miền Layer 2. Khi cần thiết bị ở VLAN 10 truy cập dịch vụ nằm trong subnet của VLAN 20, lưu lượng phải đi qua thiết bị có chức năng định tuyến Layer 3. Firewall hoặc ACL có thể tiếp tục giới hạn loại kết nối được phép. Có tuyến đường không đồng nghĩa với việc mọi kết nối đều nên được mở.
Bảng so sánh mạng VLAN, subnet và mạng vật lý riêng
Mạng VLAN, subnet và mạng vật lý riêng thường được nhắc cùng nhau khi thiết kế LAN, nhưng chúng giải quyết các vấn đề khác nhau. VLAN phân chia mạng ở Layer 2; subnet xác định phạm vi địa chỉ IP ở Layer 3; còn mạng vật lý riêng dựa vào hạ tầng hoặc thiết bị độc lập để tăng mức tách biệt. Chọn đúng phương án cần dựa trên yêu cầu giao tiếp, quản trị và mức độ cô lập, không chỉ dựa vào chi phí thiết bị ban đầu.
| Tiêu chí | VLAN | Subnet IP | Mạng vật lý riêng |
|---|---|---|---|
| Bản chất | Phân đoạn logic ở Layer 2 | Phân chia không gian địa chỉ IP ở Layer 3 | Tách bằng hạ tầng hoặc thiết bị mạng độc lập |
| Thành phần chính | Switch hỗ trợ VLAN và cấu hình cổng phù hợp | Kế hoạch IP, subnet mask và gateway khi cần định tuyến | Cáp, cổng hoặc thiết bị độc lập theo thiết kế |
| Phạm vi broadcast Layer 2 | Được giới hạn theo VLAN | Không tự tạo ranh giới Layer 2 nếu chỉ thay đổi địa chỉ IP | Phụ thuộc kiến trúc vật lý và cách kết nối |
| Giao tiếp giữa các nhóm | Cần định tuyến nếu nằm ở các mạng Layer 3 khác nhau | Cần định tuyến giữa các subnet khi chúng không nằm cùng mạng trực tiếp | Phụ thuộc việc có kết nối chung hoặc cơ chế liên kết giữa các mạng |
| Chi phí ban đầu | Có thể tận dụng switch và cáp hiện có nếu tương thích | Chủ yếu liên quan đến thiết kế địa chỉ và cấu hình | Thường tăng khi phải bổ sung cáp, cổng hoặc thiết bị độc lập |
| Điểm cần kiểm soát | Gán VLAN, trunk, định tuyến và chính sách truy cập | Subnet mask, gateway, DHCP và định tuyến | Ranh giới kết nối, quản trị và khả năng trao đổi dữ liệu giữa các mạng |
VLAN khác subnet ở điểm nào?
VLAN là cách chia miền mạng ở Layer 2, trong khi subnet là cách phân chia địa chỉ IP ở Layer 3. Trong thiết kế doanh nghiệp phổ biến, mỗi VLAN người dùng được gắn với một subnet riêng để quản lý gateway, DHCP và định tuyến rõ ràng. Tuy nhiên, không nên xem hai khái niệm là một: tạo VLAN mà chưa quy hoạch địa chỉ IP phù hợp có thể khiến thiết bị nhận sai gateway hoặc không giao tiếp được với dịch vụ cần thiết.
Ví dụ, mạng VLAN 10 có thể sử dụng mạng 192.168.10.0/24 với gateway 192.168.10.1, còn VLAN 20 dùng mạng 192.168.20.0/24 với gateway 192.168.20.1. Đây là ví dụ địa chỉ riêng minh họa. Để máy tính ở VLAN 10 truy cập máy chủ camera ở VLAN 20, hệ thống cần định tuyến phù hợp và chính sách cho phép kết nối đó. Chỉ đổi địa chỉ IP của máy tính sang dải 192.168.20.0/24 không tự đưa cổng switch của máy tính sang VLAN 20.
Khi nào nên dùng VLAN và khi nào cần mạng vật lý riêng?
VLAN thường phù hợp khi nhiều nhóm thiết bị có thể dùng chung hạ tầng nhưng cần miền broadcast hoặc chính sách truy cập khác nhau. Phương án này có thể giảm nhu cầu kéo thêm cáp và tăng tính linh hoạt khi thay đổi vị trí thiết bị. Đổi lại, quản trị viên phải theo dõi cấu hình trên toàn tuyến, bảo đảm VLAN được chuyển tiếp đúng và kiểm soát định tuyến giữa các nhóm.
Mạng vật lý riêng đáng cân nhắc khi yêu cầu cô lập hoặc quy định vận hành không thể đáp ứng bằng phân đoạn logic và chính sách truy cập hiện có. Tuy nhiên, tách riêng vật lý cũng làm tăng số điểm cần quản lý, không tự động loại bỏ mọi rủi ro và có thể gây khó khăn khi cần trao đổi dữ liệu giữa các hệ thống. Quyết định nên dựa trên mô hình đe dọa, yêu cầu dịch vụ và chi phí vận hành dài hạn thay vì mặc định một phương án luôn vượt trội.
Khi nào nên chia mạng VLAN cho máy tính, camera IP và Wi-Fi khách?
VLAN phát huy giá trị khi các nhóm thiết bị dùng chung hạ tầng cáp nhưng có nhu cầu truy cập khác nhau. Một văn phòng có thể cho máy tính nhân viên truy cập máy chủ nội bộ, cho hệ thống camera liên lạc với đầu ghi và máy quản trị, đồng thời hạn chế Wi-Fi khách tiếp cận tài nguyên công ty. Việc phân chia cần dựa trên luồng dữ liệu thực tế, không chỉ dựa vào tên thiết bị.
Ví dụ, doanh nghiệp có thể thiết kế VLAN 10 cho máy tính nhân viên, VLAN 20 cho camera IP, VLAN 30 cho Wi-Fi khách và VLAN 99 cho quản trị thiết bị mạng. Đây là sơ đồ minh họa, không phải quy tắc bắt buộc. VLAN ID, địa chỉ IP, gateway và chính sách truy cập cần được thiết kế theo thiết bị đang sử dụng và nhu cầu vận hành.
Ba tình huống mạng VLAN có thể giải quyết
- Máy tính nhân viên: Tổ chức các nhóm thiết bị theo bộ phận hoặc quyền sử dụng, đồng thời kiểm soát việc truy cập đến máy chủ và tài nguyên nội bộ.
- Camera IP: Tách camera khỏi mạng người dùng thông thường, sau đó chỉ cho phép đầu ghi hoặc máy quản trị truy cập đến những địa chỉ và dịch vụ cần thiết.
- Wi-Fi khách: Hạn chế thiết bị của khách tiếp cận máy in, máy tính, camera hoặc giao diện quản trị trong mạng doanh nghiệp.
Phân đoạn VLAN không làm tăng băng thông vật lý của đường truyền. Nếu nhiều camera cùng truyền video qua một uplink 1Gbps, đường uplink vẫn có giới hạn công suất như trước. VLAN giúp tổ chức lưu lượng và kiểm soát giao tiếp; muốn tăng năng lực truyền tải, cần đánh giá thêm tốc độ cổng, tải thực tế và khả năng chuyển tiếp của thiết bị.
Một SSID Wi-Fi khách riêng cũng chưa đủ để chứng minh mạng khách đã được cô lập. Cần kiểm tra ánh xạ SSID vào VLAN, cấu hình gateway, quy tắc firewall hoặc ACL và khả năng truy cập đến các dải IP nội bộ. Nếu định tuyến liên VLAN đang cho phép mọi mạng truy cập lẫn nhau, mục tiêu phân tách có thể không đạt.
Mạng VLAN phức tạp chưa chắc đem lại lợi ích cho mạng rất nhỏ chỉ có vài thiết bị, không cần phân quyền riêng và không có người chịu trách nhiệm duy trì cấu hình. Khi số lượng nhóm mạng tăng, công việc theo dõi địa chỉ IP, DHCP, gateway và quy tắc truy cập cũng tăng. Quyết định nên dựa vào lợi ích quản trị và yêu cầu an toàn cụ thể, thay vì tạo thêm VLAN chỉ để sơ đồ trông chuyên nghiệp hơn.
Nếu camera hoạt động trong mạng nội bộ nhưng không xem được từ một mạng khác, cần kiểm tra cả đường đi dữ liệu và quyền truy cập. Bài viết cách xử lý lỗi không xem được camera khi truy cập từ mạng khác có thể giúp xác định những điểm cần kiểm tra trong tình huống này.
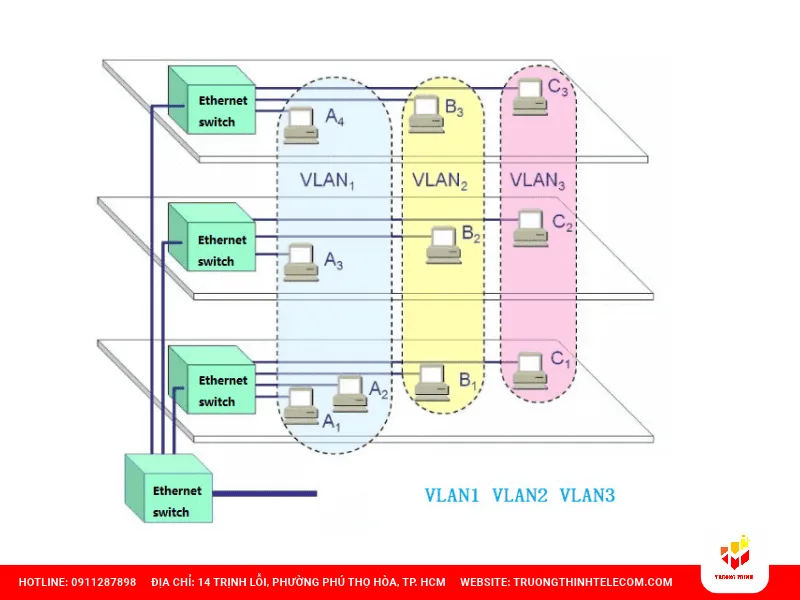
Những đánh đổi cần tính trước về thiết bị, định tuyến và bảo mật
Trước khi đầu tư thiết bị hoặc thay đổi cấu hình, cần xác nhận toàn bộ hệ thống có thể tạo và chuyển tiếp VLAN đúng cách. Một switch có nhiều cổng Gigabit chưa chắc đã hỗ trợ đầy đủ chức năng VLAN; ngược lại, thiết bị có hỗ trợ VLAN vẫn cần được cấu hình nhất quán với các thiết bị ở hai đầu đường uplink.
Kiểm tra khả năng hỗ trợ mạng VLAN trên thiết bị
Với switch unmanaged thông thường, người quản trị thường không có giao diện để gán VLAN theo từng cổng hoặc thiết lập trunk theo yêu cầu. Switch managed có hỗ trợ VLAN thường cung cấp các chức năng này, nhưng khả năng cụ thể còn phụ thuộc model và firmware. Trước khi mua, hãy kiểm tra tối thiểu các điểm sau:
- Có hỗ trợ VLAN tagging theo IEEE 802.1Q hay không.
- Có cho phép gán VLAN riêng cho từng cổng access và cấu hình trunk hay không.
- Có thể giới hạn danh sách VLAN được phép đi qua từng trunk hay không.
- Router, firewall hoặc switch Layer 3 có hỗ trợ định tuyến giữa các mạng IP theo thiết kế dự kiến hay không.
- Các tính năng cần thiết có nằm trong phiên bản phần mềm và giấy phép đang sử dụng hay không.
Đừng chỉ kiểm tra switch tại vị trí đặt máy tính. Mạng VLAN có thể phải đi qua switch tầng, switch trung tâm và router hoặc firewall. Nếu một uplink không mang VLAN cần thiết, thiết bị ở đầu xa có thể không nhận được lưu lượng dù cổng access tại chỗ đã được gán đúng.
Định tuyến được không có nghĩa là được phép truy cập
Hai mạng VLAN thường tương ứng với hai subnet IP khác nhau. Để thiết bị ở hai subnet giao tiếp, hệ thống cần định tuyến Layer 3 phù hợp. Tuy nhiên, khả năng định tuyến chỉ giải quyết đường đi của gói tin; firewall hoặc ACL mới là nơi áp dụng chính sách cho phép hay từ chối từng loại lưu lượng.
Chẳng hạn, máy quản trị có thể cần truy cập camera và đầu ghi, nhưng máy khách Wi-Fi không nên mặc nhiên được phép mở giao diện quản trị của chúng. Thiết kế cần xác định nguồn, đích, giao thức và cổng dịch vụ thực sự cần thiết. Cho phép toàn bộ lưu lượng giữa các VLAN để khắc phục nhanh một lỗi có thể làm mất ý nghĩa của việc phân đoạn.
Mạng VLAN không thay thế các lớp bảo vệ khác
Mạng VLAN không tự mã hóa lưu lượng và không thay thế xác thực, cập nhật firmware, bảo vệ tài khoản hay chính sách firewall. Các rủi ro như trunk để mở không cần thiết, VLAN native không thống nhất, gán nhầm cổng người dùng hoặc cấu hình chuyển tiếp VLAN quá rộng đều cần được kiểm soát. Biện pháp cơ bản gồm giới hạn VLAN trên trunk, tắt các cổng không sử dụng, hạn chế quyền quản trị và lưu lại sơ đồ cấu hình.
Chi phí thực tế cũng không dừng ở giá switch. Doanh nghiệp cần tính thời gian khảo sát, thiết kế địa chỉ IP, chuyển đổi cấu hình, kiểm thử và xử lý sự cố nếu thiết bị mất kết nối sau khi thay đổi. Với hệ thống sử dụng MikroTik hoặc Reyee, có thể tham khảo riêng hướng dẫn cấu hình VLAN MikroTik cơ bản và chi tiết và các lưu ý khi chia VLAN trên Reyee Gateway. Đây là các nội dung triển khai theo thiết bị; việc chọn kiến trúc vẫn cần bắt đầu từ yêu cầu mạng và chính sách truy cập.
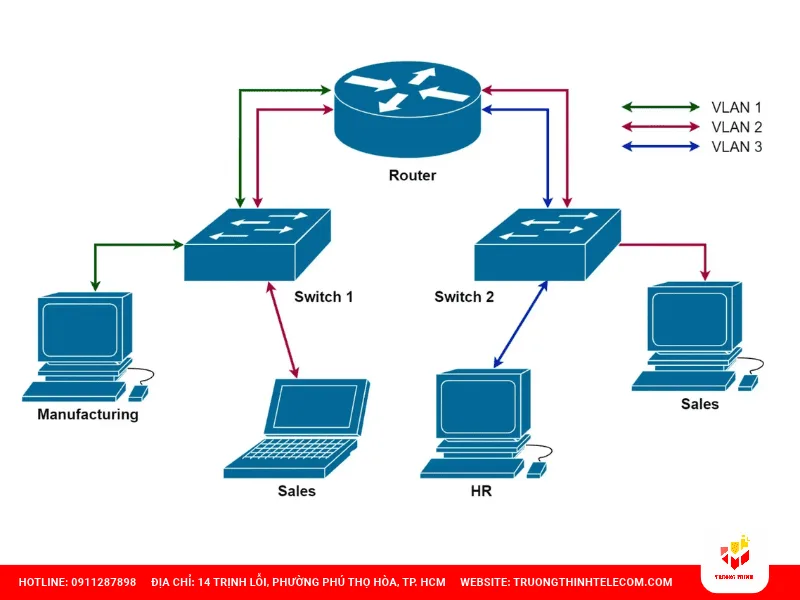
Chọn mô hình mạng VLAN theo quy mô và yêu cầu vận hành
Mô hình phù hợp phụ thuộc vào số nhóm thiết bị, mức độ cần cô lập, luồng dữ liệu phải duy trì và khả năng quản trị lâu dài. Không phải mạng nào cũng cần nhiều mạng VLAN; ngược lại, một mạng dùng chung cho máy tính, camera, thiết bị quản trị và khách có thể cần phân tách rõ hơn để kiểm soát truy cập.
| Tình huống | Hướng lựa chọn | Điểm cần cân nhắc |
|---|---|---|
| Hộ gia đình ít thiết bị | Giữ mô hình đơn giản nếu không có nhu cầu phân quyền riêng. | Chi phí quản trị có thể lớn hơn lợi ích của nhiều VLAN. |
| Văn phòng có nhiều nhóm người dùng | Đánh giá VLAN theo nhóm thiết bị và quyền truy cập. | Phải đồng bộ switch, subnet, DHCP và quy tắc liên VLAN. |
| Hệ thống camera IP | Cân nhắc mạng VLAN riêng cho camera và giới hạn đường truy cập cần thiết. | Đầu ghi, máy quản trị và xem từ xa vẫn cần các luồng được cho phép. |
| Doanh nghiệp nhiều tầng hoặc nhiều switch | Thiết kế VLAN nhất quán trên các uplink và điểm định tuyến. | Kiểm tra khả năng quản trị, danh sách VLAN trên trunk và tài liệu cấu hình. |
| Môi trường yêu cầu cô lập cao | Đánh giá thêm firewall, ACL, xác thực hoặc hạ tầng vật lý riêng. | Không xem mạng VLAN đơn lẻ là ranh giới an toàn tuyệt đối. |
Đối với hệ thống camera, hãy xác định trước camera cần gửi dữ liệu đến đâu, ai được xem hình ảnh và thiết bị nào được phép quản trị. Với mạng nhiều tầng, hãy kiểm tra sự nhất quán của VLAN trên đường uplink trước khi mở rộng. Doanh nghiệp có thể chuẩn bị sơ đồ kết nối, số lượng thiết bị theo nhóm và danh sách luồng truy cập cần thiết để đánh giá mô hình VLAN hoặc phương án phân tách khác phù hợp. Khi cần triển khai thực tế, có thể tham khảo phương án thi công mạng LAN cho văn phòng để đối chiếu với nhu cầu hạ tầng của đơn vị.
Tư vấn thiết kế mạng LAN, chia VLAN và hệ thống camera tại Trường Thịnh Telecom
Thiết lập mạng VLAN hiệu quả không chỉ dừng lại ở việc bật tính năng trên một thiết bị đơn lẻ, mà cần sự đồng bộ từ hạ tầng cáp, switch hỗ trợ 802.1Q, router/gateway cho đến quy hoạch IP và chính sách truy cập giữa các nhóm thiết bị. Nếu văn phòng hoặc doanh nghiệp của bạn chưa có đội ngũ IT chuyên trách, việc triển khai thiếu đồng bộ rất dễ dẫn đến nghẽn cổ chai ở uplink, mất kết nối camera hoặc lộ tài nguyên nội bộ qua Wi-Fi khách.
Với kinh nghiệm thực tế trong lĩnh vực hạ tầng mạng và an ninh giám sát, Trường Thịnh Telecom (Công ty TNHH Đầu tư Công nghệ Trường Thịnh) hỗ trợ khách hàng triển khai đồng bộ từ khâu chuẩn bị đến khi bàn giao vận hành:
- Khảo sát mặt bằng và nhu cầu sử dụng thực tế: Đánh giá số lượng máy tính, camera IP, điểm phát Wi-Fi, sơ đồ tầng và luồng dữ liệu cần giao tiếp để đề xuất mô hình phân tách mạng vừa đủ, tránh lãng phí cấu hình.
- Cung cấp thiết bị mạng và camera IP đồng bộ: Tư vấn lựa chọn switch managed, router/gateway (như MikroTik, Reyee…), access point, cáp mạng, tủ rack cùng hệ thống camera và đầu ghi tương thích, đảm bảo chuyển tiếp VLAN ổn định trên toàn tuyến.
- Dự toán bóc tách vật tư minh bạch: Liệt kê rõ từng hạng mục thiết bị, vật tư phụ và chi phí thi công ngay từ đầu để doanh nghiệp dễ kiểm soát ngân sách.
- Thi công gọn gàng, cấu hình và nghiệm thu theo nhóm thiết bị: Thực hiện gán VLAN, cấu hình trunk/access, phân quyền truy cập giữa mạng nhân viên, camera và Wi-Fi khách; kiểm thử kết nối thực tế và bàn giao đầy đủ thông tin cấu hình sau hoàn thiện.
VLAN là phương pháp phân chia một hạ tầng mạng chuyển mạch thành các nhóm logic riêng, giúp tổ chức lưu lượng và thiết lập chính sách truy cập theo nhóm thiết bị. Giá trị của VLAN nằm ở khả năng phân đoạn trên hạ tầng chung, nhưng hiệu quả thực tế phụ thuộc vào việc thiết kế đồng bộ VLAN ID, subnet, access port, trunk, định tuyến và firewall. Với mạng đơn giản, mô hình ít phân đoạn có thể dễ vận hành hơn; với văn phòng, camera IP hoặc doanh nghiệp có nhiều quyền truy cập khác nhau, VLAN có thể giúp kiểm soát rõ ràng hơn khi được thiết kế và kiểm thử đúng cách.
Câu hỏi thường gặp
Mạng VLAN là gì và VLAN dùng để làm gì?
VLAN là viết tắt của Virtual Local Area Network, nghĩa là mạng LAN ảo. VLAN dùng để chia một hạ tầng mạng chuyển mạch thành các nhóm logic riêng, thường nhằm giới hạn miền broadcast, tổ chức thiết bị và áp dụng chính sách truy cập theo nhóm.
VLAN có làm mạng nhanh hơn không?
Không trực tiếp. Mạng VLAN giúp phân tách miền broadcast và quản lý lưu lượng, nhưng không tự tăng tốc độ cổng hoặc băng thông uplink. Tốc độ thực tế còn phụ thuộc vào tải dữ liệu, thiết bị mạng và đường truyền giữa các thành phần.
Mạng VLAN và subnet khác nhau như thế nào?
VLAN là cơ chế phân đoạn ở Layer 2, còn subnet là một phạm vi địa chỉ IP ở Layer 3. Trong nhiều thiết kế, mỗi VLAN người dùng được gắn với một subnet riêng, nhưng hai khái niệm không đồng nghĩa và cần được cấu hình đồng bộ.
Hai thiết bị ở hai VLAN khác nhau có giao tiếp được không?
Có thể nếu có thiết bị Layer 3 thực hiện định tuyến và chính sách mạng cho phép lưu lượng đó. Nếu chưa có định tuyến phù hợp hoặc firewall/ACL chặn kết nối, hai thiết bị sẽ không giao tiếp được theo cách thông thường.
Muốn tạo VLAN có cần switch managed không?
Thông thường cần switch có khả năng cấu hình mạng VLAN, chẳng hạn switch managed hỗ trợ IEEE 802.1Q. Cần kiểm tra model cụ thể, chức năng access/trunk và khả năng chuyển tiếp VLAN trên toàn bộ đường kết nối; không nên chỉ dựa vào nhãn managed.
Chia mạng VLAN cho camera IP có giúp bảo mật hệ thống không?
VLAN có thể hỗ trợ cô lập camera khỏi mạng người dùng thông thường, nhưng không tự bảo đảm an toàn. Cần cấu hình định tuyến, firewall hoặc ACL để chỉ cho phép đầu ghi, máy quản trị và dịch vụ cần thiết truy cập camera; đồng thời vẫn phải bảo vệ tài khoản và cập nhật thiết bị.